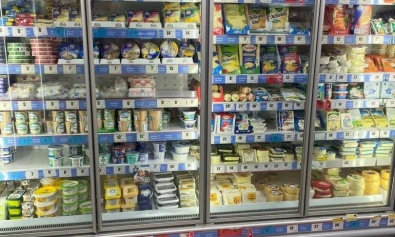


Creșteri anormale ale temperaturilor din echipamentele frigorifice au fost raportate în 6 magazine din România, aparținând aceluiași lanț comercial, a anunțat Directoratul Național de Securitate Cibernetică. Alerta vine în contextul unui nou val de atacuri asupra instalațiilor de răcire din Europa, care pot afecta păstrarea alimentelor și activitatea magazinelor.
Incidentele din România, semnalate pe 2 noiembrie
Potrivit DNSC, raportările din magazinele românești au fost făcute la 2 noiembrie 2026, în aceeași zi în care au fost semnalate incidente în Belgia, Suedia, Țările de Jos, Luxemburg, Irlanda și Estonia. Directoratul a publicat marți informațiile despre temperaturile anormale constatate în România.
Instituția nu a identificat oficial lanțul comercial în alerta prezentată. Reprezentanții săi au explicat că legislația aplicabilă raportării incidentelor nu permite menționarea organizațiilor fără acordul acestora. Informațiile confirmate privesc numărul magazinelor, apartenența lor la aceeași rețea și modificarea temperaturilor echipamentelor frigorifice.
Alerta descrie un risc pentru siguranța produselor alimentare, dar nu anunță cantități de marfă alterată sau retrasă din magazinele românești. Consecințele concrete depind de funcționarea instalațiilor și de durata întreruperii răcirii. DNSC cere verificări urgente ale sistemelor expuse.
Cum poate fi modificată răcirea de la distanță
Atacurile raportate presupun obținerea accesului neautorizat la sistemele care controlează instalațiile frigorifice. După compromiterea administrării, atacatorii pot modifica parametri de funcționare. Unul dintre mecanismele observate este activarea neautorizată a ciclurilor de dezghețare, potrivit explicațiilor experților.
O dezghețare pornită nejustificat sau prelungită poate întrerupe răcirea normală și poate produce creșteri importante de temperatură. În funcție de configurația instalației, accesul obținut poate permite și schimbarea temperaturilor de referință, a programelor de funcționare ori a configurației alarmelor.
Riscul nu privește, așadar, doar datele dintr-un calculator. Echipamentele controlate informatic au efecte directe asupra mediului fizic în care sunt păstrate produsele. Directoratul avertizează că impactul se poate extinde asupra siguranței alimentelor, continuității activității economice și infrastructurilor dependente de temperatură.
Ce echipamente apar în alertă
Lista menționată de autorități include familiile Danfoss AK-SC, Danfoss AK-SM 800 și Danfoss AK-SM 800A sau AK-SM 8xxA. Sunt indicate și sistemele Copeland XWEB și Dixell XWEB, utilizate pentru administrarea refrigerării. Unele modele sunt vechi și nu mai primesc actualizări de securitate.
În cazul Danfoss AK-SC 355, modelul a fost retras din fabricație și nu mai beneficiază de suport de securitate. Seria AK-SM 800 a ajuns la sfârșitul perioadei de suport în 2021. Pentru alte echipamente, riscul depinde de versiunea programelor instalate și de vulnerabilitățile relevante.
Prezența unui dispozitiv din aceste familii nu dovedește că a fost compromis. Evaluarea necesită verificarea versiunii programului intern, a configurației și a expunerii în rețea. DNSC avertizează și că versiunea afișată pe pagina de autentificare nu trebuie confundată automat cu versiunea programului intern al controlerului.
Măsuri recomandate înaintea unui incident
Pentru instalațiile care nu au fost compromise, experții recomandă restricționarea accesului din internet și verificarea integrală a configurației, în special a programelor de dezghețare. Accesul de la distanță ar trebui realizat printr-o rețea privată virtuală securizată sau printr-o rețea protejată.
O altă direcție este aplicarea recomandărilor producătorului: actualizarea programului intern la cea mai recentă versiune, utilizarea unui nivel strict de securitate și schimbarea parolelor implicite. Organizațiile sunt îndemnate să verifice inclusiv echipamentele administrate de furnizori externi, nu doar sistemele gestionate direct.
Resetarea nu este suficientă dacă dispozitivul rămâne expus
În cazul unui echipament compromis, DNSC recomandă restricționarea accesului din internet, resetarea la setările din fabrică și reconfigurarea înaintea repunerii în funcțiune. Restabilirea administrării de la distanță trebuie făcută prin conexiuni protejate, împreună cu actualizările și schimbarea datelor de acces.
Resetarea poate elimina mecanismele prin care atacatorul își păstrează accesul, dar nu rezolvă singură problema. Dacă instalația rămâne expusă în internet, ea poate fi compromisă din nou. De aceea, măsurile de recuperare trebuie însoțite de eliminarea căii de acces nesecurizate.
Noul val de incidente urmează unei alerte din 14 octombrie privind compromiterea unor sisteme frigorifice din Franța. Repetarea atacurilor la interval scurt și raportările din România determină autoritățile să ceară prioritate pentru verificarea, protejarea și reducerea expunerii acestor echipamente.
Verificarea temperaturilor și a programelor de dezghețare.
Restricționarea accesului din internet.
Actualizarea programelor și schimbarea parolelor implicite.
Protejarea conexiunilor de administrare de la distanță.
Sursa: Economica.net.